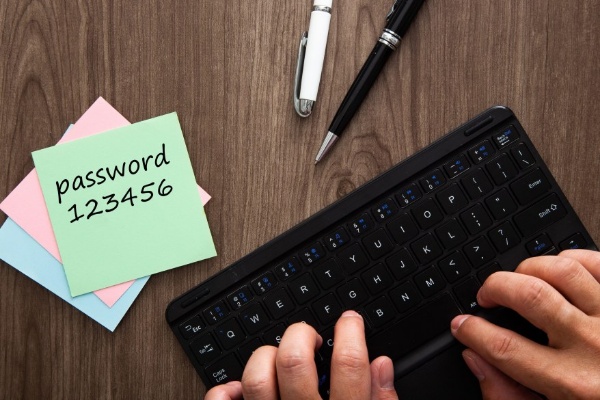
சைபர் பாதுகாப்பு ஆய்வுகளில், உலகளவில் மில்லியன் கணக்கான மக்கள் ‘123456’ போன்ற மிகவும் எளிய மற்றும் எளிதில் யூகிக்கக்கூடிய கடவுச்சொற்களைத் தொடர்ந்து பயன்படுத்தி வருவது கண்டறியப்பட்டுள்ளது. ஹேக்கர்கள் மற்றும் இணையக் குற்றவாளிகள் இதுபோன்ற பலவீனமான கடவுச்சொற்களை எளிதில் ஊடுருவி, தனிப்பட்ட கணக்குகளை முடக்கித் தரவுகளைத் திருடும் அபாயம் உள்ளதாக வல்லுநர்கள் சுட்டிக்காட்டுகின்றன. முறையான பாதுகாப்பு நெறிமுறைகளைப் பின்பற்றாமல் ஒரே கடவுச்சொல்லைப் பல கணக்குகளுக்குப் பயன்படுத்துவதும் இந்தத் தரவு கசிவுகளுக்கு முக்கியக் காரணமாக அமைகிறது.
எளிய கடவுச்சொற்களால் தனிநபர்களின் அந்தரங்கத் தரவுகள் மட்டுமின்றி, நிறுவனங்களின் முக்கியக் கணக்குகளும் சைபர் தாக்குதல்களுக்கு இலக்காகும் சூழ்நிலை உருவாகியுள்ளது. எனவே இணையப் பயனாளர்கள் அனைவரும் தங்களது கணக்குகளுக்கு எழுத்துகள், எண்கள் மற்றும் குறியீடுகள் கலந்த வலுவான கடவுச்சொற்களை உருவாக்க வேண்டும் எனப் பாதுகாப்பு நிறுவனங்கள் அறிவுறுத்தியுள்ளன.
இணையப் பாதுகாப்பை மேம்படுத்தும் வகையில் இரண்டு கட்ட அங்கீகார முறை (Two-Factor Authentication) மற்றும் முறையான கடவுச்சொல் மேலாளர்களைப் பயன்படுத்துமாறு வல்லுநர்கள் கோரிக்கை விடுத்துள்ளனர்.
தங்கள் தரவுகள் ஏதேனும் கசிந்துள்ளதா என்பதைச் சரிபார்த்து, உடனடியாகக் கடவுச்சொற்களை மாற்றுமாறு பாதுகாப்புத் துறையினர் பொதுமக்களைத் தொடர்ந்து வலியுறுத்தி வருகின்றனர்.
சைபர் பாதுகாப்பு, கடவுச்சொல் கசிவு, தரவு பாதுகாப்பு, ஹேக்கிங் எச்சரிக்கை, இணையப் பாதுகாப்பு, cybersecurity, password leak, data breach, online safety, hacking alert
